Quishing : l'arnaque au QR code, et comment vérifier un QR code avant de le scanner
Un faux QR code collé sur un horodateur, un courrier qui te demande de scanner pour payer une amende… Le quishing se répand parce qu'on scanne sans réfléchir. Voici comment repérer le piège en quelques secondes.
 🎨 illu
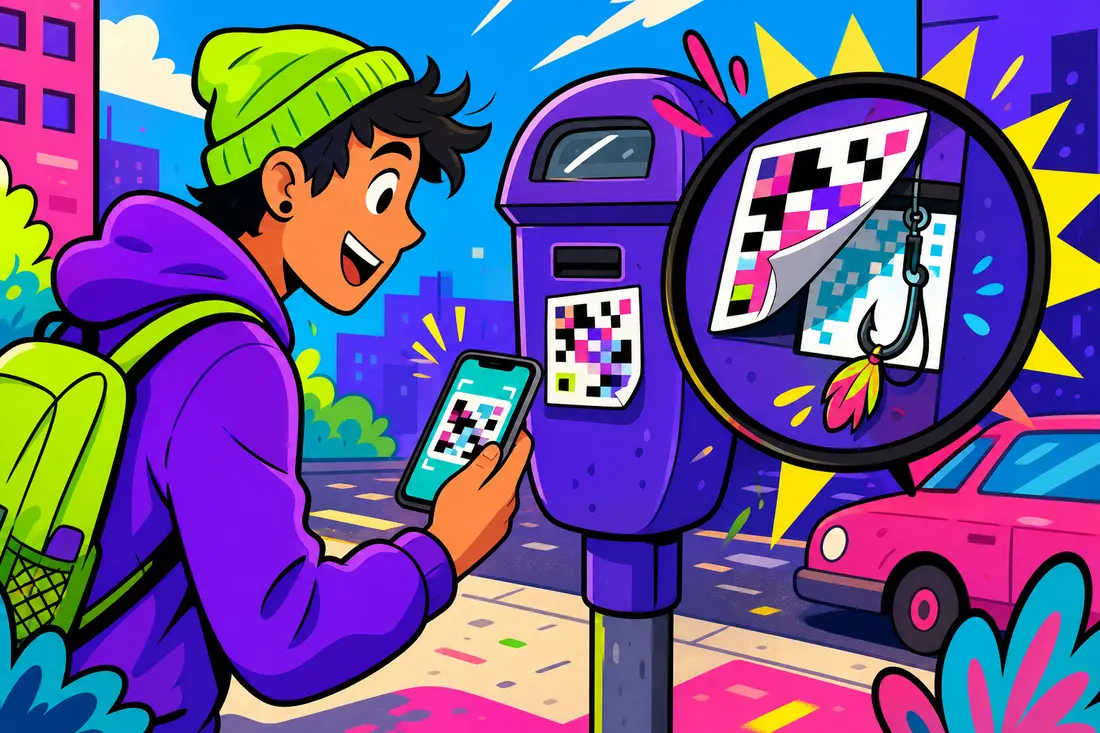
Tu te gares, tu vois un QR code sur l’horodateur qui promet de payer en deux secondes, tu scannes, tu tapes ta carte. Sauf que le code n’a jamais été posé par la mairie. Bienvenue dans le quishing, l’arnaque au faux QR code. Elle marche parce qu’on a pris l’habitude de scanner partout (menus de resto, billets, bornes) sans jamais se demander où ça mène.
🎣 Le quishing, c’est quoi exactement ?
Le mot vient de QR code + phishing (hameçonnage en français). Le principe est le même que les faux SMS de colis ou les faux e-mails de banque, avec une différence : le lien est caché dans un QR code.
Le scénario type :
- Tu scannes un code qui a l’air officiel.
- Tu arrives sur une page qui imite un vrai service : paiement de parking, banque, livraison, administration.
- On te demande de payer, te connecter ou confirmer tes infos.
- Tout ce que tu tapes part directement chez l’arnaqueur.
Le piège est malin : un QR code, c’est un lien que tu ne peux pas lire. Tu fais confiance au support (un panneau, une lettre, un e-mail) plutôt qu’à l’adresse elle-même.
📍 Où se cachent les faux QR codes
Les arnaqueurs misent sur les endroits où scanner semble normal et pressé.
| Support | Le piège | Ce qu’on te demande |
|---|---|---|
| Horodateur, parking | Autocollant collé par-dessus le vrai code ou les instructions | Payer ton stationnement sur un faux site |
| Borne de recharge, vélo ou trottinette en libre-service | Faux code de paiement | Ta carte bancaire |
| Courrier papier | Fausse amende, faux avis de passage, faux courrier officiel | Payer « pour éviter une majoration » |
| Message de « sécurité » de ta banque, ton école ou ta messagerie | Te reconnecter à ton compte | |
| Flyer, affiche, colis | Offre trop belle, faux concours, faux remboursement | Tes données perso et bancaires |
Dans un e-mail, le QR code a un avantage pour l’arnaqueur : il te pousse à ouvrir la page sur ton téléphone, où tu vérifies beaucoup moins l’adresse que sur un ordi, et il passe parfois mieux les filtres anti-spam qu’un lien classique.
🔍 Les 6 signes qui doivent t’alerter
- Un autocollant par-dessus un autre, mal aligné, qui se décolle ou qui ne colle pas au design du support.
- Une adresse bizarre quand ton appareil photo affiche l’aperçu du lien : fautes d’orthographe, suite de chiffres, nom de domaine qui ne correspond pas au service.
- Un lien raccourci qui masque la destination finale.
- L’urgence : « payez sous 24 h », « votre compte sera bloqué », « majoration immédiate ».
- Une demande de paiement ou de connexion alors que tu t’attendais juste à consulter une info (un menu, des horaires).
- Un courrier sans référence précise à ton dossier, ou qui ne vient pas par le canal habituel.
💡 Un vrai service public ou ta banque ne te demandera jamais de scanner un QR code pour « débloquer » ou « sécuriser » ton compte. Ce genre de message, c’est un signal rouge à lui tout seul.
✅ Les bons réflexes avant de scanner
Scanner n’est pas dangereux en soi. Ce qui compte, c’est ce que tu fais après. Voici la routine en quelques secondes :
- Regarde le support avant ton écran : autocollant suspect ? Passe ton chemin.
- Lis l’aperçu de l’adresse que ton appareil photo affiche avant d’ouvrir la page. Pas sûr du domaine ? N’ouvre pas.
- Pour payer, passe par l’officiel : l’appli de stationnement que tu connais, le site que tu tapes toi-même, le guichet. Même principe pour une amende ou un avis de passage.
- Ne télécharge jamais d’appli proposée via un QR code inconnu. Va directement sur le store officiel.
- Ne te connecte pas à ton compte (banque, messagerie, réseau social) depuis une page ouverte par un QR code reçu par e-mail.
- Utilise une carte bancaire virtuelle pour les petits paiements en ligne : en cas de fuite, le numéro ne sert qu’une fois (on t’explique comment dans notre guide sur la carte bancaire virtuelle).
Pas besoin d’une appli spéciale « anti-QR code » : l’aperçu intégré à l’appareil photo de ton téléphone suffit, à condition de prendre deux secondes pour le lire.
🚨 Tu t’es fait avoir ? Les étapes dans l’ordre
Ça arrive même aux plus vigilants. Si tu as rempli des infos sur un faux site, agis vite :
- Carte bancaire saisie : fais opposition tout de suite depuis ton appli bancaire ou par téléphone, puis contacte ta banque pour contester les paiements frauduleux. Selon les cas, tu peux aussi demander un remboursement, dans l’esprit d’un chargeback.
- Mot de passe saisi : change-le immédiatement, partout où tu utilises le même, et active la double authentification.
- Appli installée : désinstalle-la et fais le point sur les autorisations données.
- Signale l’arnaque : via 17Cyber (le dispositif officiel d’assistance aux victimes, accessible depuis cybermalveillance.gouv.fr), et porte plainte si tu as perdu de l’argent.
- Préviens la mairie ou le gestionnaire si tu as repéré un faux autocollant sur un horodateur ou une borne : ça évitera à d’autres de tomber dans le piège.
🧠 Pourquoi ça marche aussi bien
Le quishing ne repose pas sur une faille technique compliquée, mais sur nos habitudes. Depuis quelques années, le QR code est partout : on scanne un menu, un billet, une affiche, et tout se passe bien. Résultat, le geste est devenu automatique, et l’arnaqueur n’a qu’à se glisser dans ce réflexe.
C’est la même mécanique que les dark patterns : on exploite le fait que tu agis vite, sans relire. La meilleure défense tient donc en une règle simple : avant de payer ou de te connecter, ralentis. Deux secondes de vérification valent mieux que des semaines à récupérer ton argent.
🙋 FAQ : on répond à tout
C'est quoi le quishing ? +
C'est une arnaque de type phishing (hameçonnage) qui utilise un QR code au lieu d'un lien classique. En le scannant, tu es envoyé vers un faux site qui imite un vrai service (parking, banque, livraison, administration) pour te soutirer tes identifiants, tes données personnelles ou tes coordonnées bancaires.
Comment savoir si un QR code est une arnaque avant de le scanner ? +
Regarde d'abord le support : un autocollant collé par-dessus un autre, mal aligné ou qui se décolle doit t'alerter. Ensuite, quand ton appareil photo détecte le code, lis l'adresse qui s'affiche avant de l'ouvrir : un nom de domaine bizarre, raccourci ou qui ne correspond pas au service attendu est un signal d'alarme.
Est-ce que scanner un QR code suffit à pirater mon téléphone ? +
En général, non. Le danger ne vient pas du scan lui-même, mais de ce que tu fais ensuite sur la page ouverte : saisir un mot de passe, entrer ta carte bancaire, télécharger une application ou un fichier. Tant que tu ne remplis rien et n'installes rien, le risque reste limité.
Pourquoi les arnaqueurs utilisent-ils des QR codes plutôt que des liens ? +
Parce qu'un QR code cache l'adresse réelle : on ne peut pas la lire à l'œil nu comme un lien. Dans un e-mail, il est aussi moins facilement détecté par certains filtres anti-spam, et il pousse à ouvrir la page sur un téléphone, où l'on vérifie moins les adresses que sur un ordinateur.
Que faire si j'ai entré ma carte bancaire après avoir scanné un faux QR code ? +
Fais opposition sur ta carte immédiatement via ton appli bancaire ou le numéro d'opposition, puis contacte ta banque pour signaler les opérations frauduleuses et demander leur remboursement. Change aussi tes mots de passe si tu en as saisi, et tu peux signaler l'arnaque via 17Cyber, le dispositif officiel d'assistance aux victimes de cybermalveillance.
T'as kiffé ? Fais tourner ! 🔁
Un partage = un max de love pour la rédac.